
O que um atacante vê no seu site?
Subdomínios esquecidos, portas abertas, certificados vencendo, falhas de e-mail. Em minutos você vê exatamente o que está exposto — e o passo a passo para fechar antes que alguém encontre primeiro.
Sem cartão de crédito. Sem enrolação.
De "será que meu site tem falha?" a um relatório com a resposta
Você cola o domínio. A gente roda o mesmo reconhecimento que faria num pentest manual e devolve, em minutos, exatamente onde estão os riscos e o que fazer com cada um.
Ver como funciona ->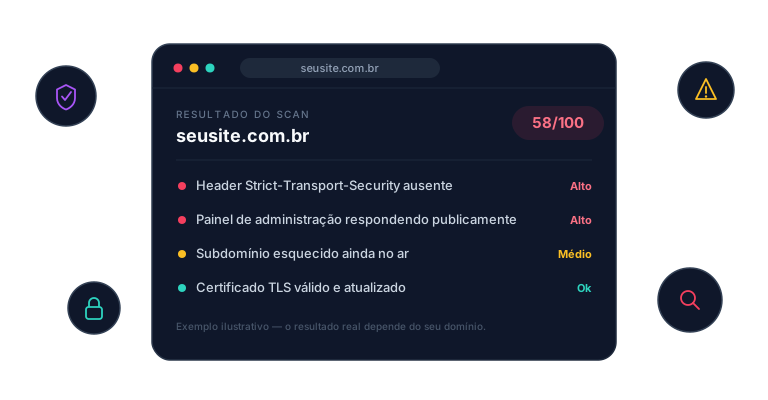
As 3 etapas do scan
Rodamos o mesmo reconhecimento que um pentester faria manualmente, analisamos cada achado e classificamos o risco por severidade, sem instalar nada e sem precisar entender de segurança pra ler o resultado.
O que entra no relatório
Cada scan cobre as áreas que mais pesam na segurança de um site: como o servidor responde, como o certificado está configurado e o que está exposto sem querer.
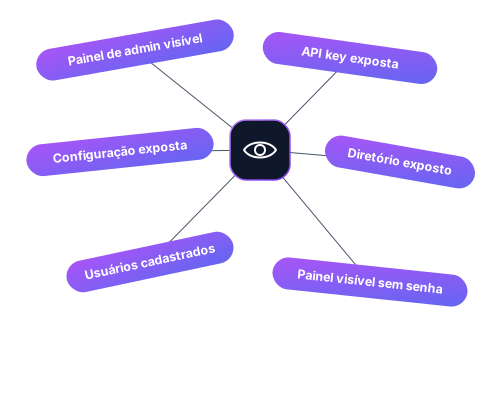
Exposição de dados
Painéis de administração, arquivos de configuração e backups que ficam acessíveis pra qualquer pessoa na internet, muitas vezes sem quem mantém o site nem saber.
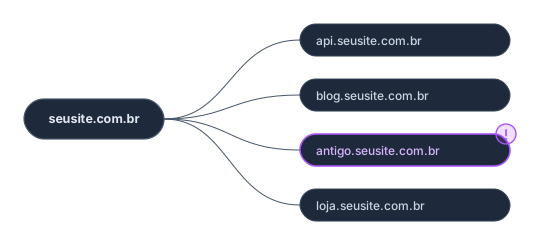
Verificação de subdomínios
Mapeamos todos os subdomínios do seu site, incluindo aquele projeto antigo ou de teste que ainda está no ar e ninguém mais lembra que existe.
Falhas de configuração
Portas abertas, redirecionamentos inseguros e outros detalhes técnicos que passam despercebidos entre um deploy e outro.
Headers HTTP
Configurações que evitam golpes comuns, como uma página falsa carregando por cima do seu site ou dados vazando pela conexão, sem você precisar saber o que é HSTS ou CSP.
TLS/SSL
Confere se o certificado de segurança do seu site, o cadeado que aparece no navegador, está válido e configurado direito.
Configuração de e-mail e DNS
Confere se alguém consegue mandar e-mail falso se passando pelo seu domínio. É um golpe de phishing clássico que começa exatamente por aí.
Repositório ou .env exposto
Pasta .git ou arquivo .env publicamente acessível, expondo código-fonte, chaves de API e outras credenciais do seu sistema.
Software desatualizado
Identificamos se seu site roda versões antigas de servidor, CMS ou plugins com falhas já conhecidas: as primeiras portas que um invasor tenta abrir.
Cookies de sessão
Confere se os cookies que mantêm você logado têm as flags certas (Secure, HttpOnly, SameSite), pra não vazar numa conexão insegura nem serem roubados por outro site.
Portas e serviços expostos
Mapeia quais portas do seu servidor respondem de fora, incluindo banco de dados ou painel que deveria estar só na rede interna, não na internet aberta.
Por que confiar na B2SEC
Não somos uma ferramenta genérica de scan. Somos uma empresa de cybersecurity brasileira com anos de experiência real em desenvolvimento web e AppSec.
~16 anos de dev web
Sabemos como aplicações são construídas de verdade, não só como testá-las.
~9 anos de AppSec
As mesmas checagens que aplicamos em pentests reais, automatizadas pra rodar sem intervenção manual.
Pentest & DevSecOps
Além do scanner, atuamos com pentest, DevSecOps e educação em segurança pra quem quer ir além do relatório.
Nenhuma credencial exigida
O scan roda só com o domínio público. Não pedimos login nem acesso ao seu servidor.
Você controla seus dados
Exporte ou apague o histórico dos seus scans quando quiser.
Scans sob demanda
Rode um novo scan a qualquer momento pra confirmar que uma correção funcionou.



Comece grátis, evolua quando precisar
O recon básico é grátis pra sempre, com até 5 scans por hora. Assine o Basic pra ver como corrigir cada achado, ou o Pro quando precisar baixar o relatório em Markdown, PDF e HTML, monitorar até 5 alvos ou usar os prompts de correção.
- Até 5 scans por hora
- Resultado direto na tela
- Relatório de vulnerabilidades na tela: severidade e contexto técnico
- Sem necessidade de cartão de crédito
Garantia de 7 dias: não gostou, seu dinheiro de volta.
- Até 5 scans por hora
- Resultado direto na tela
- Relatório de vulnerabilidades na tela: severidade e contexto técnico
- Como corrigir cada vulnerabilidade, passo a passo
Garantia de 7 dias: não gostou, seu dinheiro de volta.
- Até 5 scans por hora
- Resultado direto na tela
- Relatório completo de vulnerabilidades: severidade, contexto técnico e como corrigir cada uma
- Download do relatório em Markdown, PDF e HTML
- Recon completo: mais profundidade em subdomínios e superfície exposta (URLs, segredos, endpoints)
- Monitoramento contínuo de até 5 alvos, com alerta quando a superfície muda
- Prompts de correção prontos, adaptados à sua stack (Node, Django, Rails...). Cole no Cursor, Claude Code, Lovable ou seu assistente de vibe coding preferido e resolva em minutos
Tudo que você precisa saber
É legal escanear qualquer site?
O scan só deve ser rodado em domínios que você é dono ou tem autorização pra testar — você confirma isso antes de cada scan. Em qualquer plano o recon é não-intrusivo: subdomínios, DNS, portas, SPF/DMARC/DKIM, TLS e headers. Não enviamos payloads nem tentamos explorar nada.
O scan pode derrubar ou afetar meu site?
Não. O recon é não-intrusivo em todos os planos: enumeração de subdomínios, portscan leve, leitura de DNS (SPF/DMARC/DKIM), certificado TLS e headers de segurança. Sem payloads, sem brute-force e sem tentativa de exploração. É seguro rodar em produção.
Qual a diferença entre o scan e um pentest?
O scan automatizado cobre a superfície externa: headers, TLS, DNS e subdomínios expostos. No plano Basic (e no Pro) você vê exatamente como corrigir cada achado. Um pentest manual da B2SEC vai além: testa autenticação, lógica de negócio e tenta efetivamente explorar falhas, como fazemos nos pentests que entregamos pra clientes.
Dá pra escanear mais de um domínio?
Sim, em qualquer plano. Cada scan é por domínio: você digita o que quiser escanear (desde que tenha autorização pra testá-lo). Há um limite de 5 scans por hora por conta.
Qual a diferença entre os planos Free, Basic e Pro?
O Free faz o recon básico e mostra o relatório na tela: severidade e contexto técnico, sem custo. O Basic adiciona o passo a passo de como corrigir cada achado. O Pro adiciona download em Markdown, PDF e HTML, recon completo (mais profundidade em subdomínios e superfície exposta), monitoramento contínuo de até 5 alvos (diário, semanal ou mensal) e os prompts de correção prontos pra sua stack.
O que são os prompts de correção do plano Pro?
Prompts prontos, gerados especificamente pra cada vulnerabilidade encontrada e adaptados à stack detectada no scan (Node, Django, Rails...). Você cola direto no Cursor, Claude Code, Lovable ou no assistente de código que preferir, e aplica a correção em minutos.
Posso trocar ou cancelar meu plano quando quiser?
Sim. Você pode mudar de plano ou cancelar a qualquer momento, sem multa. Seu acesso aos recursos pagos continua até o fim do período já pago. Nos primeiros 7 dias, se não gostar, devolvemos o dinheiro.
Com que frequência devo escanear meu site?
Depois de qualquer deploy que mexa em configuração de servidor, DNS ou certificado, ou sempre que quiser conferir se uma correção funcionou. No Free o relatório fica na tela (sem o passo a passo); no Basic você vê como corrigir cada achado; no Pro dá pra baixar em Markdown, PDF e HTML — e o monitoramento contínuo reescaneia sozinho.
Encontre as falhas do seu site antes que um invasor encontre
O recon básico é grátis. No Pro você baixa o relatório em Markdown, PDF e HTML, monitora até 5 alvos e recebe prompts de correção prontos pra sua stack.